Développement d'antivirus
Moteurs de détection, agents de poste et l'infrastructure qui les soutient.
Nous développons des technologies d'antivirus et de protection des postes : moteurs d'analyse, moniteurs de comportement, canaux de mise à jour et consoles de gestion. Nous intervenons comme partenaire d'ingénierie pour les entreprises qui livrent des produits de sécurité ou qui veulent intégrer la détection à leurs propres logiciels.
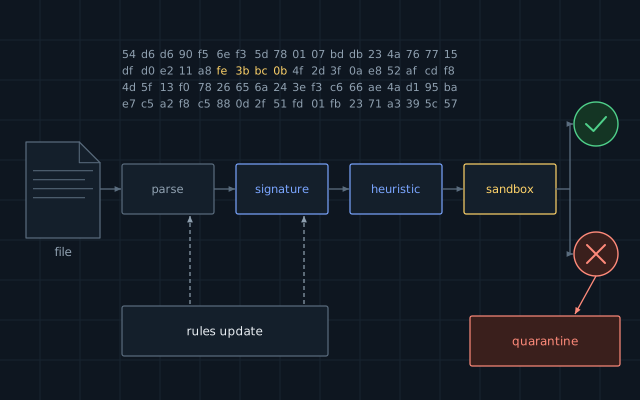
Ce que nous construisons
Moteurs d'analyse
Analyseurs par signatures et heuristiques, décompression d'archives et d'installateurs, analyseurs de formats de fichiers durcis contre les entrées malformées.
Surveillance du comportement
Activité des processus, des fichiers, du registre et du réseau, collectée par des composants noyau et mode utilisateur et comparée à des règles de comportement.
Règles de détection et chaînes de traitement
YARA et jeux de règles personnalisés, tests automatisés sur des collections de fichiers sains, publication progressive.
Analyse en sandbox
Exécution isolée de fichiers suspects, avec des rapports sur ce qu'ils ont réellement fait.
Consoles de gestion
Politiques centralisées, quarantaine, chronologie des incidents et rapports pour les administrateurs.
Infrastructure de mise à jour
Mises à jour signées et incrémentales des signatures et du moteur, avec une voie rapide pour les corrections urgentes et un moyen de revenir en arrière.
Ce que vous recevez
- Moteur ou agent avec interfaces documentées
- Suite de non-régression pour les détections et les faux positifs
- Rapport de performances sur des machines de référence
- Canal de mise à jour signé
- Procédures d'exploitation pour les analystes
Questions fréquentes
Vendez-vous un antivirus prêt à l'emploi ?
Non. Nous développons des technologies de détection sur commande, pour des entreprises qui les intègrent à leurs propres produits ou à leur infrastructure.
Comment traitez-vous les échantillons malveillants ?
Dans des laboratoires isolés, sans connexion aux réseaux des clients ni de l'entreprise. Nous ne créons ni ne diffusons de code malveillant.
Comment les faux positifs sont-ils maîtrisés ?
Chaque règle est testée sur une collection de fichiers sains avant sa publication, puis déployée par étapes, de sorte qu'une mauvaise règle puisse être retirée avant d'atteindre la plupart des utilisateurs.
Dites-nous ce que vous devez construire ou protéger
Le premier appel dure quarante minutes et ne vous engage à rien.