我们构建什么
扫描引擎
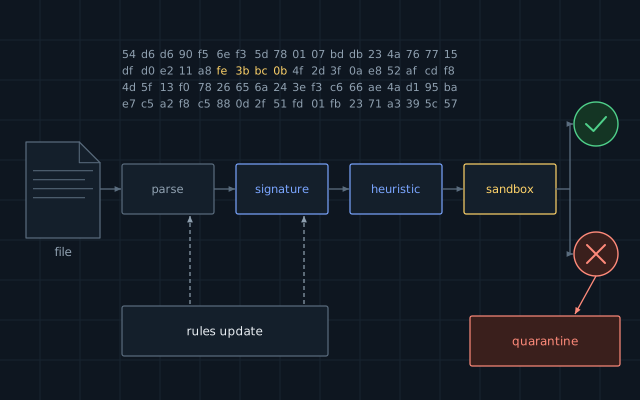
特征码和启发式扫描器、压缩包和安装程序解包,以及针对畸形输入进行加固的文件格式解析器。
行为监控
由内核态和用户态组件收集进程、文件、注册表和网络活动,并与行为规则进行匹配。
检测规则与流水线
YARA 和自定义规则集、针对干净文件集合的自动化测试、分阶段发布。
沙箱分析
在隔离环境中执行可疑文件,并报告它们实际做了什么。
管理控制台
面向管理员的集中策略、隔离区、事件时间线和报表。
更新基础设施
特征码和引擎的签名增量更新,带有紧急修复的快速通道和回退途径。
您将获得什么
- 接口有文档说明的引擎或代理
- 针对检测和误报的回归测试套件
- 在参考机器上的性能报告
- 签名的更新通道
- 分析人员的操作规程
常见问题
你们出售现成的杀毒软件吗?
不出售。我们按合同为公司构建检测技术,这些公司将其用于自己的产品或基础设施。
你们如何处理恶意样本?
在与客户网络和企业网络没有任何连接的隔离实验室中处理。我们不制作也不传播恶意代码。
如何控制误报?
每条规则在发布前都要用一批干净文件进行测试,并分阶段推出,这样有问题的规则可以在到达大多数用户之前撤回。
告诉我们您需要构建或保护什么
首次通话需要四十分钟,不需要您作出任何承诺。